CBA Ahora
Francia: hackearon heladeras de supermercados, subieron la temperatura a 50 grados y se pudrió todo
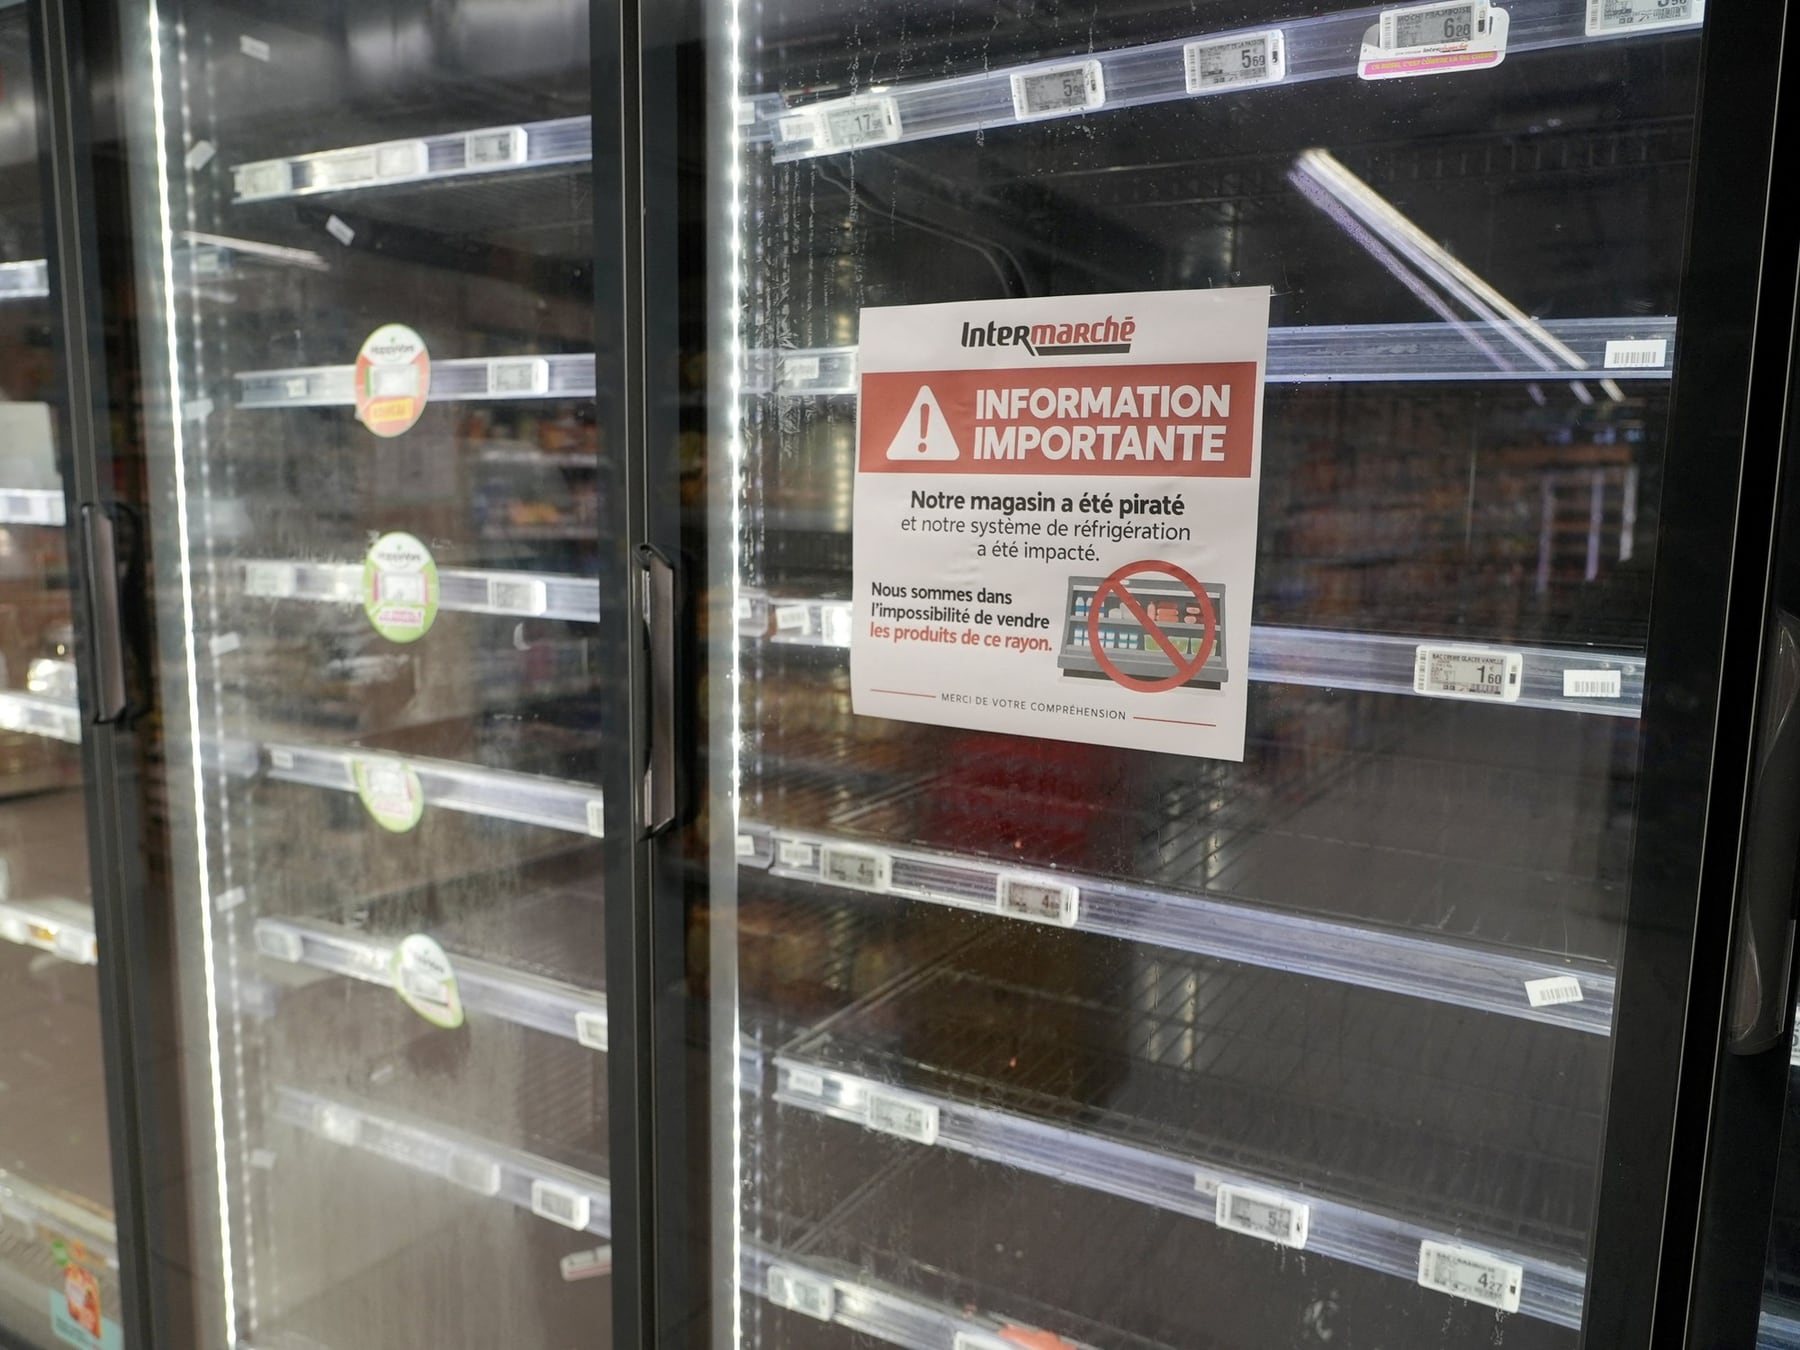
Un ataque informático contra los controladores de refrigeración de al menos 350 supermercados franceses dejó mercadería arruinada y provocó focos de incendio. Los equipos, de la danesa Danfoss, tenían software viejo y estaban expuestos en internet. Cómo funciona la vulnerabilidad y qué medidas tomar para no terminar con la carne podrida y las góndolas vacías.
¿A alguien le puede explotar la heladera del super por internet y nadie se entera hasta que la carne empieza a oler feo? Sí, pasa en Francia, y la respuesta está en una frase que todos repetimos mal: IoT, que en criollo significa que ahora hasta la heladera del almacén de tu tío en río Ceballos tiene Wi-Fi, Bluetooth y, claro, la puerta abierta de par en par para que entre cualquiera con una notebook.
El ataque golpeó los controladores de refrigeración de unos 350 supermercados franceses y dejó a oscuras a muchos de ellos. Las heladeras y cámaras frigoríficas modernas no son máquinas tontas: llevan una computadora dentro que maneja temperaturas, compresores y ciclos de descongelamiento desde una consola central. Esa comodidad es, también, su talón de Aquiles.
¿Qué empresa y por qué la culpa recae sobre un equipo danés?
La marca involucrada es Danfoss, una compañía danesa especializada en automatización industrial. Reconoció que varios equipos comprometidos corrían versiones viejas de su firmware, es decir, el programa interno del controlador, algunas ya sin soporte ni actualizaciones. Para ponerlo en términos bien argentinos: era actualizar el sistema o sufrir las consecuencias, y eligieron sufrir. Según relevamientos con la herramienta Shodan (un buscador que indexa dispositivos conectados a internet, como una guía telefónica pero de aparatos en lugar de personas), al menos 4.500 interfaces de Danfoss eran visibles desde la red al momento del hecho.
¿Cómo se entra en una heladera inteligente sin la clave?
El especialista en ciberinteligencia Braian Arroyo lo aclara con un ejemplo doméstico: ver la dirección del departamento no significa tener la llave. Shodan muestra dónde está la puerta digital, pero para entrar hace falta una vulnerabilidad concreta, credenciales filtradas o una configuración mal puesta. El propio Arroyo sentencia: en ocasiones esos problemas permiten acceder incluso sin conocer la clave, de modo que la tranquilidad de un buen password no siempre alcanza.
¿Qué fallas tenía el controlador y qué pasó dentro?
Una de las hipótesis más sólidas apunta al modelo Danfoss AK-SM 800A. El equipo Team82 de Claroty (firma especializada en ciberseguridad industrial) detectó allí vulnerabilidades que permitían eludir la autenticación y ejecutar instrucciones a distancia. Danfoss publicó parches para corregirlas, aunque las autoridades francesas aún no confirmaron que fueran exactamente el vector usado. Una vez adentro, el atacante cambiaba temperaturas, alteraba los ciclos de descongelamiento y silenciaba alarmas. La temperatura subió de manera progresiva hasta los 50 grados, arruinó mercadería fresca y congelada y generó focos de incendio en algunas tiendas.
¿Qué medidas concretas pueden tomarse hoy?
- Actualizar el firmware de los controladores de refrigeración apenas el fabricante publique parches, en lugar de dejarlo en una versión vieja porque “nunca pasó nada”.
- Segmentar la red: aislar los equipos industriales del resto de la red corporativa, igual que se separa la bomba del agua del grupo de WhatsApp de la oficina.
- Cambiar las credenciales que vienen de fábrica y revisar periódicamente que no figure en listas de claves filtradas.
- Limitar el acceso a internet de los controladores: si no hace falta que sea público, que viva detrás de un VPN (red privada virtual, un túnel cifrado para acceder de forma segura) o un firewall.
- Monitorear con Shodan o herramientas similares qué equipos propios quedaron expuestos, en vez de enterarse por la policía.
Moraleja, con el ruido justo: una heladera conectada es fabulosa hasta que alguien decide convertirla en un horno a control remoto. Entre actualizar el firmware, cuidar la red y no dejar la puerta digital abierta de par en par, la diferencia entre un súbito fresco y un incendio inesperado se llama mantenimiento. Y hablando de mantenimiento, el de nuestra soberanía digital también. Veremos, che.
Comentarios
0Todavía no hay comentarios. Sé el primero.